
সাইবার হামলা নাকি ডিজিটাল যুদ্ধ? বাংলাদেশে ভারতীয় হ্যাকারদের ‘হুমকি’ এবং বাস্তবতা
 ডেক্স রিপোর্টঃ ১৭ আগস্ট রবিবার ২০২৫।
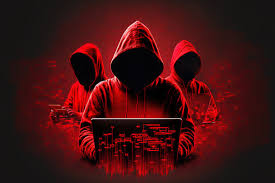
বাংলাদেশের শতাধিক ওয়েবসাইটে ভারতীয় হ্যাকার গ্রুপগুলোর হামলার দাবি সাম্প্রতিক সময়ে ব্যাপক আলোচনার জন্ম দিয়েছে। জাতীয় রাজস্ব বোর্ড (এনবিআর), ঢাকা ওয়াসা, শিক্ষা প্রতিষ্ঠান ও ইউনিয়ন পরিষদের ওয়েবসাইটসহ নানা খাতকে টার্গেট করা হয়েছে। যদিও সব সাইট অচল হয়নি, তবে ডাটাবেজ ফাঁস ও তথ্য চুরি—উভয় অভিযোগই সামনে এসেছে।
এই ঘটনা শুধু একটি প্রযুক্তিগত দুর্বলতার দিক নয়, বরং জাতীয় নিরাপত্তা ও আন্তর্জাতিক সম্পর্কের ক্ষেত্রেও সতর্কবার্তা।
হ্যাকটিভিজম বনাম সাইবার যুদ্ধ
বিশেষজ্ঞরা বলছেন, সব হ্যাকিং-আক্রমণকে একই দৃষ্টিতে দেখা যায় না। অনেক সময় হ্যাকার গ্রুপ নিজেদের রাজনৈতিক বার্তা প্রচারের জন্য ওয়েবসাইট ডিফেস করে বা তথ্য ফাঁস করে—যাকে বলা হয় হ্যাকটিভিজম। কিন্তু যখন হামলার লক্ষ্য হয় সংবেদনশীল অবকাঠামো, অর্থনীতি বা নিরাপত্তা খাত—তখন সেটি সাইবার যুদ্ধের পূর্বাভাস হিসেবেও দেখা যায়।
ভারতের স্বাধীনতা দিবসকে ঘিরে হামলার দাবি আসায় অনেকে এটিকে “সাইবার প্রতিশোধ” হিসেবে দেখছেন। তবে সমন্বিতভাবে সরকারি প্রতিষ্ঠানের তথ্যভান্ডার হাতিয়ে নেওয়া হলে সেটি কেবল প্রতিশোধ নয়, বরং কৌশলগতভাবে প্রতিপক্ষকে দুর্বল করার প্রচেষ্টা।
আঞ্চলিক প্রেক্ষাপট
দক্ষিণ এশিয়ায় সাইবার প্রতিযোগিতা নতুন নয়। পাকিস্তান ও ভারতের মধ্যে দীর্ঘদিন ধরেই ওয়েবসাইট হ্যাকিং নিয়ে পাল্টাপাল্টি চলেছে। বাংলাদেশও এই প্রভাব থেকে বাদ যায়নি। ২০২৩ সালের ১৫ আগস্টও একই ধরণের হামলা হয়েছিল, তখনও ভারতীয় হ্যাকাররা আগাম ঘোষণা দিয়েছিল।
এবারও তারা পাকিস্তান ও মালয়েশিয়ার ওয়েবসাইটে হামলার দাবি করেছে। অর্থাৎ আঞ্চলিক রাজনীতি ও উৎসব-অনুষ্ঠানকে কেন্দ্র করে সাইবার আক্রমণ এখন এক ধরনের ডিজিটাল সংঘাতের রীতি হয়ে দাঁড়াচ্ছে।
বাংলাদেশের দুর্বলতা কোথায়
সাইবার নিরাপত্তা বিশেষজ্ঞ আরিফ মঈনুদ্দিনের মতে, সরকারি ওয়েবসাইটগুলোর নিরাপত্তা কাঠামো অত্যন্ত দুর্বল। নিয়মিত দুর্বলতা মূল্যায়ন না করা, অদক্ষ ডেভেলপার দিয়ে ওয়েবসাইট বানানো, ওয়ার্ডপ্রেস ও ওপেন সোর্স টুলসের ওপর অতিরিক্ত নির্ভরশীলতা, পাইরেটেড সফটওয়্যার ব্যবহার এবং রক্ষণাবেক্ষণের ঘাটতি—এসব কারণে ওয়েবসাইটগুলো সহজ টার্গেটে পরিণত হয়।
অধিকাংশ ওয়েবসাইটে সিকিউর সকেট লেয়ার (SSL) সার্টিফিকেট নেই, অথচ এটি তথ্য সুরক্ষার সবচেয়ে মৌলিক স্তর। অনেক সাইট বছরের পর বছর আপডেট না হওয়ায় পুরনো দুর্বলতা থেকেই যায়।
আইন ও নীতিগত প্রস্তুতি
বাংলাদেশে সাইবার অপরাধ দমন আইন থাকলেও প্রতিরোধমূলক পদক্ষেপে দুর্বলতা স্পষ্ট। আইন প্রণয়ন থাকলেও প্রয়োগ দুর্বল, সাইবার অপরাধ তদন্তের জন্য প্রশিক্ষিত জনবল সীমিত, এবং বাজেট বরাদ্দ তুলনামূলক কম।
অনেক বিশেষজ্ঞ বলছেন, সাইবার হামলার এই ধারা অব্যাহত থাকলে তা অর্থনৈতিক খাতে বড় ধরনের ক্ষতি বয়ে আনতে পারে। উদাহরণস্বরূপ—রাজস্ব বোর্ড বা ব্যাংক খাতের তথ্য ফাঁস হলে তা সরাসরি রাজস্ব আদায়, আমদানি-রপ্তানি ও জাতীয় অর্থনীতিতে আঘাত করবে।
কী করা জরুরি
-
নিয়মিত নিরাপত্তা মূল্যায়ন: সরকারি ও গুরুত্বপূর্ণ ওয়েবসাইটগুলোর প্রতি মাসে সাইবার দুর্বলতা স্ক্যান ও প্যাচ আপডেট করা।
-
দক্ষ জনবল গঠন: শুধু টেকনিশিয়ান নয়, সাইবার ফরেনসিক্স ও এথিক্যাল হ্যাকিং-এ প্রশিক্ষিত একটি কোর টিম তৈরি।
-
বাজেট বৃদ্ধি: সাইবার নিরাপত্তাকে জাতীয় বাজেটে অগ্রাধিকার দেওয়া।
-
সচেতনতা বৃদ্ধি: সরকারি-বেসরকারি প্রতিষ্ঠানে সাইবার সচেতনতা প্রশিক্ষণ বাধ্যতামূলক করা।
-
আন্তর্জাতিক সহযোগিতা: সাইবার ক্রাইম ইন্টারপোল, সার্ট এবং আঞ্চলিক নিরাপত্তা সংস্থাগুলোর সঙ্গে সমন্বয়।
উপসংহার
ভারতীয় হ্যাকারদের দাবি করা হামলা হয়তো অনেক ক্ষেত্রে বাড়াবাড়ি বা আতঙ্ক সৃষ্টির কৌশল হতে পারে। কিন্তু এটিকে হালকাভাবে নেওয়া যাবে না। কারণ সাইবার আক্রমণ আজকের দিনে কেবল ভার্চুয়াল জগতে সীমাবদ্ধ নয়; এটি অর্থনীতি, প্রশাসন, শিক্ষা এবং জনজীবনের সঙ্গে সরাসরি যুক্ত।
বাংলাদেশ যদি এখনই সাইবার নিরাপত্তাকে জাতীয় নিরাপত্তার অংশ হিসেবে বিবেচনা না করে, তবে আগামী দিনে এই ডিজিটাল সীমান্ত দুর্বলতা দেশের জন্য বড় ধরনের ঝুঁকি হয়ে দাঁড়াবে।
প্রকাশকও সম্পাদক : প্রিন্স মন্ডল অলিফ.বার্তা সম্পাদক:মোঃ জাকির হোসেন,IT ইনচার্জ: আসমা-উল-হুসনা।
- অফিস : বার্তা ও বাণিজ্যিক কার্যালয় , ৩৭/৬, আজিমপুর রোড, আজিমপুর, ঢাকা-১২০৫।
- যোগাযোগ : 01737208208,01711977369 / ইমেইল : buletin247@gmail.com
 প্রিন্ট করুন
 সেভ করুন
